Annonce – sponsoreret indhold.
Derfor kræver din kunde ISO 27001 af dig — det spørgsmål stiller stadigt flere soloselvstændige, freelancere og mikrovirksomhedsejere sig i 2026. Måske er du grafisk designer, konsulent, tekstforfatter eller driver en lille webshop. Du har altid klaret dig fint uden certificeringer og komplekse sikkerhedssystemer. Men så kommer mailen fra din største kunde: “Vi skal bruge dokumentation for jeres informationssikkerhed. Helst i henhold til ISO 27001.” Pludselig befinder du dig i et landskab, der føles som om det var designet til store organisationer med dedikerede IT-afdelinger. Det er ikke tilfældigt. Forsyningskædesikkerhed er blevet et centralt fokusområde, og kravene ruller nedad — fra enterprise-virksomheder til deres leverandører, uanset størrelse. Den gode nyhed? Standarden er faktisk mere tilgængelig end dens ry antyder, særligt når du forstår den grundlæggende logik bag den.
- ISO 27001 kræver, at du vurderer alle 93 kontroller i Annex A — men du skal kun implementere dem, der er relevante for din virksomhed
- De fire temaer (organisatoriske, personrelaterede, fysiske og teknologiske kontroller) dækker hele spektret af informationssikkerhed
- Som lille virksomhed handler det om dokumenteret bevidsthed, ikke om at bygge et sikkerhedsapparat som en stor koncern
- Professionel rådgivning kan spare dig for måneders frustration og sikre, at du fokuserer på det rigtige fra start
Hvad kundekrav om informationssikkerhed betyder for din forretning
Når en kunde beder dig om ISO 27001-dokumentation, handler det sjældent om, at de tror du er usikker. Det handler om, at de selv er underlagt krav — fra deres kunder, fra regulativer som NIS2, eller fra deres egen bestyrelse. Din kundes informationssikkerhed er kun så stærk som det svageste led i deres leverandørkæde. Og det led kan være dig, uanset om du håndterer følsomme data eller blot har adgang til deres systemer.
For mange soloselvstændige kommer kravet som et chok. Du har måske aldrig tænkt på dig selv som en del af andres sikkerhedsarkitektur. Men hvis du har adgang til en kundes projektmappe i skyen, modtager kundelister på mail eller logger ind i deres CRM-system, er du det. Og det er netop derfor, at mange opdager, de har brug for professionel hjælp til at gennemgå og dokumentere ISO 27001 kontroller, inden de overhovedet kan vurdere, hvilke der er relevante for netop deres situation.
Det er vigtigt at understrege: Et kundekrav om ISO 27001 betyder ikke nødvendigvis, at du skal certificeres. Ofte handler det om at kunne demonstrere, at du arbejder struktureret med informationssikkerhed — at du har taget stilling, dokumenteret dine valg og kan forklare din tilgang. Det er en væsentlig forskel, der kan spare dig for både tid og penge.
Annex A og de fire temaer du skal kende
Kernen i ISO 27001 er et ledelsessystem for informationssikkerhed — et ISMS. Men det, der ofte skræmmer nye læsere af standarden, er Annex A: en samling af 93 kontroller fordelt på fire temaer. Efter revisionen i 2022 er strukturen blevet mere overskuelig, men omfanget kan stadig virke overvældende ved første møde.
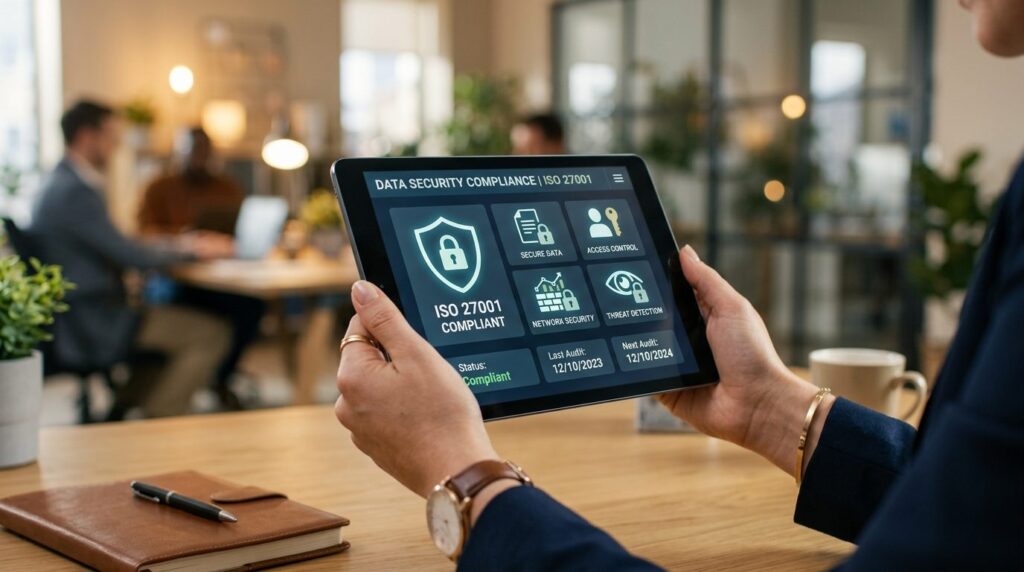
De fire temaer er:
- Organisatoriske kontroller (37 kontroller): Handler om politikker, roller, ansvar og overordnede rammer. Her finder du alt fra krav om informationssikkerhedspolitikker til leverandørstyring og hændelseshåndtering.
- Personrelaterede kontroller (8 kontroller): Fokuserer på mennesker — screening før ansættelse, bevidsthed og træning, samt hvad der sker når nogen forlader organisationen.
- Fysiske kontroller (14 kontroller): Dækker den fysiske beskyttelse af udstyr og lokaler. For en soloselvstændig kan det handle om alt fra sikring af hjemmekontoret til beskyttelse af bærbare enheder.
- Teknologiske kontroller (34 kontroller): Her bliver det teknisk med adgangsstyring, kryptering, sikker udvikling, netværkssikkerhed og beskyttelse mod malware.
Det lyder som meget — og det er det også, hvis du forestiller dig, at alt skal implementeres lige grundigt. Men det er netop her, standardens logik bliver din ven frem for din fjende.
Hvorfor “vurdér alle, implementér ikke alle” letter processen
En af de mest befriende erkendelser for små virksomheder er denne: ISO 27001 kræver ikke, at du implementerer alle 93 kontroller. Den kræver, at du forholder dig aktivt til dem alle. Det er en afgørende forskel.
I praksis betyder det, at du skal gennemgå hver kontrol og træffe en dokumenteret beslutning: Er denne kontrol relevant for os? Hvis ja, hvordan implementerer vi den? Hvis nej, hvorfor ikke? Denne proces kaldes ofte Statement of Applicability (SoA), og den er dit fundament.
For en soloselvstændig grafiker kan det se sådan ud:
- Kontrol A.7.7 — Ryddeligt skrivebord og skærm: Relevant. Du arbejder ofte fra caféer og har klientdata på skærmen. Implementering: Skærmlås efter 2 minutter, privatlivsfilter på laptop.
- Kontrol A.5.21 — Styring af informationssikkerhed i IKT-forsyningskæden: Delvist relevant. Du bruger cloud-tjenester, men har ingen underleverandører. Implementering: Vurdering af sikkerhed hos de cloud-tjenester du anvender.
- Kontrol A.8.23 — Webfiltrering: Ikke relevant. Du er eneste bruger og har fuld kontrol over din egen browsing. Dokumentation: Forklaring af hvorfor kontrollen er udeladt.
Denne tilgang transformerer en tilsyneladende uoverskuelig opgave til en struktureret gennemgang, hvor du træffer informerede valg. Du bygger ikke et sikkerhedsapparat; du dokumenterer din tilgang til sikkerhed på en måde, der kan valideres og kommunikeres.
Hvad de fire temaer betyder i praksis for små virksomheder
Lad os gå dybere ind i hvert tema og se, hvad der typisk er relevant for soloselvstændige og mikrovirksomheder.
Organisatoriske kontroller i lille skala
Selvom du er alene eller blot et par stykker, har du stadig brug for grundlæggende rammer. En informationssikkerhedspolitik behøver ikke være et 40-siders dokument — den kan være to sider, der beskriver dine principper, dit ansvar og dine vigtigste sikkerhedsforanstaltninger. Det centrale er, at du har tænkt det igennem og skrevet det ned.
Leverandørstyring er ofte relevant, selv for de mindste. Bruger du Dropbox, Google Workspace eller et CRM-system? Så har du leverandører, der håndterer dine data. Du behøver ikke auditere dem fysisk, men du bør have taget stilling til deres sikkerhedsniveau og dokumenteret dit valg.
Personrelaterede kontroller når du er alene
Hvis du er soloselvstændig, handler personrelaterede kontroller primært om dig selv. Holder du dig opdateret om sikkerhedstrusler? Har du procedurer for, hvad der skal ske med data, hvis du stopper en kundekontrakt? Selv bevidsthed og træning kan dokumenteres — måske gennem de kurser, webinarer eller artikler, du følger med i.
Har du freelancere tilknyttet? Så bliver screening og onboarding relevant. Det behøver ikke være kompliceret: En simpel fortrolighedsaftale og en orientering om dine sikkerhedsprincipper kan være tilstrækkeligt.
Fysiske kontroller i en digital tidsalder
For mange digitale freelancere virker fysiske kontroller gammeldags. Men tænk efter: Hvor står din laptop, når du ikke bruger den? Hvem har adgang til dit hjemmekontor? Hvad sker der, hvis din rygsæk med laptop og telefon bliver stjålet?
Fysiske kontroller i lille skala handler om bevidsthed om dine omgivelser. Arbejder du fra et coworking space? Så er kontroller omkring delt arbejdsområde relevante. Arbejder du hjemmefra? Overvej adgangsbegrænsning og opbevaring af følsomt materiale.
Teknologiske kontroller du allerede har
Her ligger ofte de fleste relevante kontroller for små virksomheder — og mange er allerede implementeret uden at du tænker over det. Adgangskoder til dine systemer? Adgangsstyring. Antivirus på din computer? Beskyttelse mod malware. HTTPS på din hjemmeside? Sikker kommunikation.
Det, der mangler for de fleste, er dokumentationen og bevidstheden. Du bruger måske stærke adgangskoder, men har du en politik for det? Du opdaterer sandsynligvis din software, men har du en procedure for det? ISO 27001 handler i høj grad om at gøre det implicitte eksplicit.
Hvornår du har brug for ekstern rådgivning
Der er situationer, hvor det giver mening at søge professionel hjælp, og situationer hvor du kan klare mere selv. At kende forskellen kan spare dig for både penge og frustration.
Du kan ofte klare det selv, hvis:
- Dit kundekrav handler om at demonstrere bevidsthed, ikke fuld certificering
- Du har tid og interesse til at sætte dig ind i standarden
- Din forretning er relativt simpel uden komplekse datastrømme
- Du har grundlæggende teknisk forståelse
Professionel rådgivning er ofte værd at investere i, hvis:
- Din kunde kræver egentlig certificering
- Du håndterer særligt følsomme data (sundhed, finans, børn)
- Du har underleverandører eller ansatte, der komplicerer billedet
- Du skal dokumentere compliance hurtigt — eksempelvis inden for en kontraktfrist
- Du føler dig overvældet efter at have forsøgt selv
En foranalyse eller GAP-analyse fra en specialist kan være en mellemmulighed: Du får et klart billede af, hvor du står, og en prioriteret handlingsplan — uden at forpligte dig til et fuldt implementeringsforløb. Det giver dig et kvalificeret grundlag for at beslutte, om du vil fortsætte selv eller have hjælp.
Den mentale side af compliance-krav
Lad os være ærlige: At blive mødt med krav om dokumenteret informationssikkerhed kan føles som et angreb på den frihed, mange soloselvstændige har søgt. Du startede måske for dig selv for at slippe for bureaukrati, og nu banker bureaukratiet på døren.
Det er en valid følelse. Men der er en anden måde at se det på: Evnen til at navigere i denne type krav er en professionel kompetence, der bliver stadigt mere værdifuld. I 2026 er digital ansvarlighed ikke længere noget, der kun gælder store organisationer. Det er en del af at være en troværdig samarbejdspartner.
Mange oplever faktisk, at processen med at gennemgå deres informationssikkerhed giver en ro, de ikke havde forventet. At vide præcis, hvordan du beskytter dine kunders data — og kunne dokumentere det — fjerner en bagvedliggende usikkerhed, du måske ikke engang var bevidst om.
Hvis processen føles overvældende, kan det hjælpe at tage den i bidder. Arbejd med ét tema ad gangen. Start med det, der føles mest relevant for din hverdag, og byg gradvist op. Ligesom med andre former for personlig udvikling handler det om at skabe bæredygtige vaner frem for at forcere en komplet transformation natten over. Faktisk kan selve dokumentationsarbejdet, når det gribes rigtigt an, minde om andre refleksive praksisser — kreative rutiner der skaber ro i hverdagen handler også om at gøre det usynlige synligt og skabe struktur i kompleksitet.
Konkrete første skridt du kan tage nu
Hvis du står med et kundekrav om ISO 27001 og ikke ved, hvor du skal begynde, er her en pragmatisk tilgang:
- Afklar kravet præcist: Spørg din kunde, hvad de konkret har brug for. Er det fuld certificering? En selverklæring? Svar på et sikkerhedsspørgeskema? Forskellen er enorm.
- Lav en simpel oversigt over dine datastrømme: Hvilke typer information håndterer du? Hvor lagres de? Hvem har adgang? Dette er grundlaget for alt andet.
- Identificér dine eksisterende sikkerhedsforanstaltninger: Du gør sandsynligvis mere, end du tror. Skriv det ned.
- Gennemgå de fire temaer overordnet: Brug en time på at skimme, hvad hvert tema indeholder. Du behøver ikke forstå alt — bare få et overblik.
- Tag stilling til hjælpebehov: Baseret på ovenstående — føler du, at du kan tage næste skridt selv, eller vil professionel vejledning hjælpe?
Det vigtigste er at komme i gang. Perfektion er ikke målet; dokumenteret bevidsthed er.
Ofte stillede spørgsmål
Skal jeg nødvendigvis certificeres, når en kunde beder om ISO 27001?
Nej, ikke nødvendigvis. Mange kundekrav handler om at demonstrere, at du arbejder struktureret med informationssikkerhed — ikke at du har et certifikat på væggen. Afklar altid præcis, hvad din kunde har brug for, før du antager omfanget. Nogle kunder accepterer en selverklæring eller en gennemarbejdet sikkerhedspolitik. Andre insisterer på certificering fra et akkrediteret organ. Forskellen i tid og investering er betydelig.
Hvor lang tid tager det at blive klar til ISO 27001 som soloselvstændig?
Det afhænger af dit udgangspunkt og kravets omfang. Hvis du blot skal kunne dokumentere din tilgang til informationssikkerhed, kan du have et solidt fundament på plads inden for et par uger med fokuseret indsats. Hvis du sigter mod egentlig certificering, bør du regne med flere måneder — både til at etablere dit ledelsessystem og til at opbygge den drifthistorik, som en certificeringsaudit typisk kræver. Professionel rådgivning kan accelerere processen markant.
Hvad koster det at arbejde med ISO 27001 som lille virksomhed?
Omkostningerne varierer enormt. At gennemgå standarden og dokumentere din tilgang selv koster primært tid. En foranalyse fra en specialist starter typisk omkring 10.000 kr. Fuld certificering inklusiv audit fra et certificeringsorgan kan løbe op i betydeligt større beløb, afhængigt af din virksomheds kompleksitet. Det vigtigste er at matche din investering med det faktiske krav — overkill er spild af ressourcer, underkill risikerer at koste dig kunden.
Kan jeg genbruge min ISO 27001-dokumentation til andre kunder?
Absolut. Det er en af de store fordele ved at investere tid i et struktureret sikkerhedsarbejde. Når du først har din informationssikkerhedspolitik, din Statement of Applicability og dine procedurer på plads, kan du genbruge dem som grundlag for alle fremtidige kundekrav. Du skal selvfølgelig tilpasse til specifikke kontraktforhold, men fundamentet er det samme. Over tid bliver din dokumentation en konkurrencefordel — du kan svare hurtigt og professionelt, når nye kunder stiller sikkerhedsspørgsmål.
Hvad sker der, hvis jeg ignorerer kundekravet om informationssikkerhed?
Det kommer an på kunden og kontraktens karakter. I bedste fald mister du blot det specifikke samarbejde. I værste fald kan det påvirke dit ry i en branche, hvor anbefalinger og netværk betyder alt. Stadigt flere virksomheder deler leverandørvurderinger internt og på tværs af samarbejdspartnere. Et nej til at dokumentere din sikkerhed kan følge dig længere, end du forventer. Omvendt kan evnen til at håndtere disse krav professionelt åbne døre til kunder, du ellers ikke ville have adgang til.
About the Author